Golpe por e-mail na empresa não é mais aquele português torto e o remetente estranho que todo mundo já aprendeu a ignorar. Em setembro de 2026, uma pesquisa da CNDL com o SPC Brasil mostrou que 28% dos consumidores sofreram alguma tentativa de fraude financeira nos últimos 12 meses — e o link falso de pagamento é a isca mais usada. O mesmo mecanismo mira direto quem manda cobrança, confirmação de consulta e orçamento por e-mail ou WhatsApp: sua clínica, seu consultório, seu escritório.
Vale separar uma coisa logo no início: este post não é sobre adicionar inteligência artificial ao seu negócio. É sobre proteger a comunicação que você já usa todo dia — porque quem está usando IA, de um jeito bem menos simpático, é o golpista do outro lado.
Por que o golpe por e-mail ficou mais perigoso em 2026
A pesquisa da CNDL com o SPC Brasil, divulgada em 23 de setembro, encontrou que 17% dos entrevistados já receberam um link falso de pagamento — a abordagem mais citada entre todas as tentativas de golpe registradas. Traduzido em número de gente: nas capitais brasileiras, cerca de 7,3 milhões de consumidores já foram abordados por esse tipo de fraude, mesmo quando o golpe não se concretiza e ninguém perde dinheiro de fato.
O que mudou não foi o golpe em si — fingir ser uma cobrança sempre foi o truque mais velho do mercado. O que mudou é a qualidade da imitação. Reportagens do fim de setembro de 2026 descrevem golpes por e-mail que usam geração de texto e até voz sintética por IA para produzir mensagens praticamente indistinguíveis de uma comunicação legítima — do logotipo ao tom de urgência calculado.
Vale separar bem os dois papéis aqui: a IA não é o problema do seu negócio — é a ferramenta do golpista. O problema do seu negócio é outro, mais simples e mais antigo: o e-mail e o WhatsApp que você usa hoje para cobrar, confirmar e orçar são fáceis demais de imitar, e a imitação parou de ter cara de imitação.
O golpe que rouba a sessão sem pedir senha
Um dos golpes descritos nas reportagens recentes ilustra bem o quanto a defesa antiga já não basta. Batizado de "ConsentFix", ele não pede senha nem código de verificação em duas etapas — ele assume a sessão que a vítima já deixou aberta em um serviço como o e-mail corporativo, sem disparar nenhum aviso de login suspeito.
O golpe moderno não pergunta a senha porque não precisa dela — ele rouba o acesso que já está aberto.
O efeito prático desse tipo de golpe por e-mail é incômodo: orientar a equipe a "nunca dar a senha para ninguém" deixou de ser uma defesa suficiente sozinha. Só depois de assumir a sessão é que o golpista manda a mensagem fraudulenta, usando a própria caixa de entrada verdadeira da vítima — o que torna o golpe ainda mais convincente para quem recebe em seguida.
Por que sua clínica, consultório ou escritório é alvo fácil
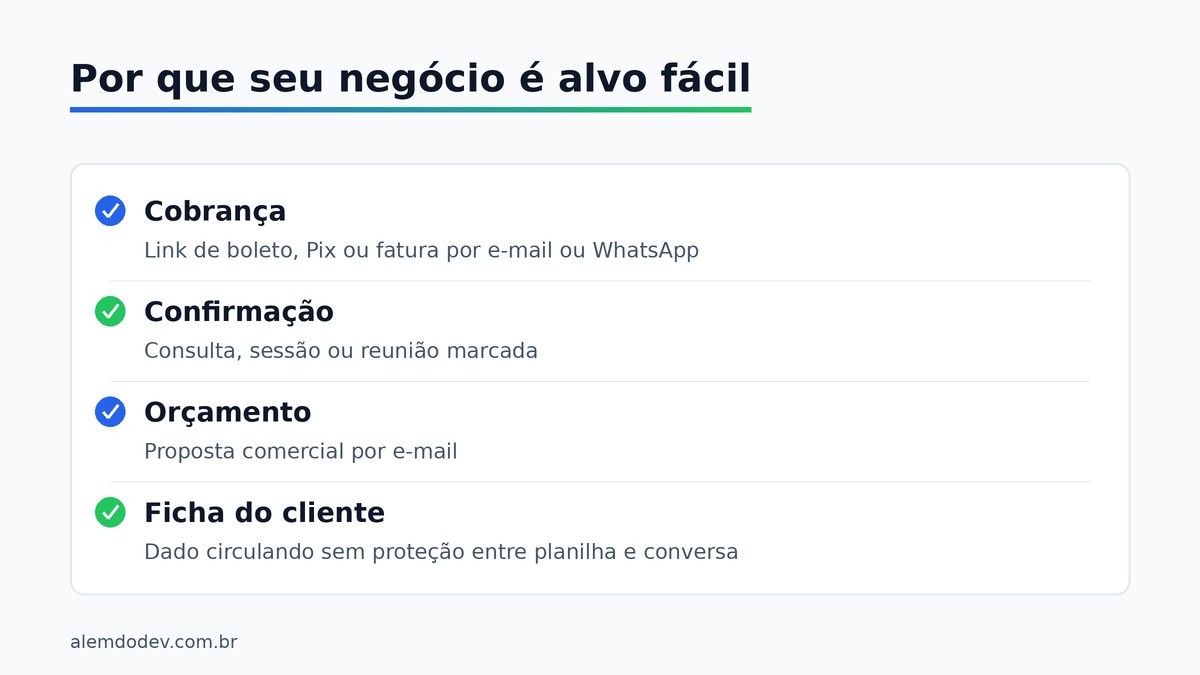
Não é falta de sorte. É rotina. Um negócio pequeno de clínica, consultório ou escritório manda, todo dia, o tipo exato de mensagem que um golpista tenta imitar:
- cobrança com link de boleto, Pix ou fatura por e-mail ou WhatsApp
- confirmação de consulta, sessão ou reunião marcada
- orçamento e proposta comercial por e-mail
- ficha ou dado de paciente e cliente circulando sem proteção, entre planilha e conversa
Cada um desses contatos já é esperado pelo cliente — e é exatamente por isso que um golpista consegue se disfarçar de você (ou se disfarçar de um cliente seu, mandando cobrança falsa em nome do seu negócio) sem levantar suspeita na primeira leitura. Ninguém desconfia de um e-mail de confirmação de consulta. É justamente por isso que ele funciona como disfarce.
O que é autenticação de e-mail — e por que o Gmail já exige isso
Autenticação de e-mail é o conjunto de três configurações técnicas que provam, para quem recebe, que a mensagem realmente saiu do seu domínio: SPF (a lista de servidores autorizados a enviar mensagem em seu nome), DKIM (uma assinatura digital que comprova que o conteúdo não foi alterado no caminho) e DMARC (a regra que une os dois e decide o que fazer com um e-mail que falha na checagem — rejeitar, colocar em quarentena ou só registrar).
Gmail e Yahoo já exigem essas três configurações de quem manda mensagem em volume, desde 2024 — sem elas, a entrega cai direto na caixa de spam ou é recusada de vez. Ter isso configurado no domínio da sua empresa cumpre duas funções ao mesmo tempo: sua cobrança e sua confirmação de consulta chegam mais confiáveis à caixa de entrada do cliente, e fica bem mais difícil alguém mandar um e-mail fingindo ser o seu domínio para enganar quem já confia em você.
Sinais de que a mensagem não é do seu cliente (nem do seu fornecedor)
Vale treinar quem atende telefone, e-mail e WhatsApp no negócio para desconfiar de alguns sinais, ainda que a mensagem pareça bem escrita e convincente à primeira vista:
- urgência artificial — "responda em 10 minutos ou perde o horário"
- link cujo endereço, ao passar o mouse por cima antes de clicar, não bate com o domínio oficial
- pedido para trocar a chave Pix ou o número de cobrança de repente, só por mensagem
- anexo ou botão que pede login de novo, fora do site que você já conhece
- contexto que não fecha — menciona um serviço, valor ou data que você não reconhece de forma alguma
Nenhum desses sinais depende de saber programar ou entender de tecnologia. Depende só de parar um segundo antes de clicar — e de combinar, com toda a equipe, que parar esse segundo é sempre permitido.
Como proteger o e-mail e o WhatsApp do seu negócio
A defesa real combina configuração técnica com hábito de quem atende. Nenhuma das duas sozinha resolve o problema inteiro.
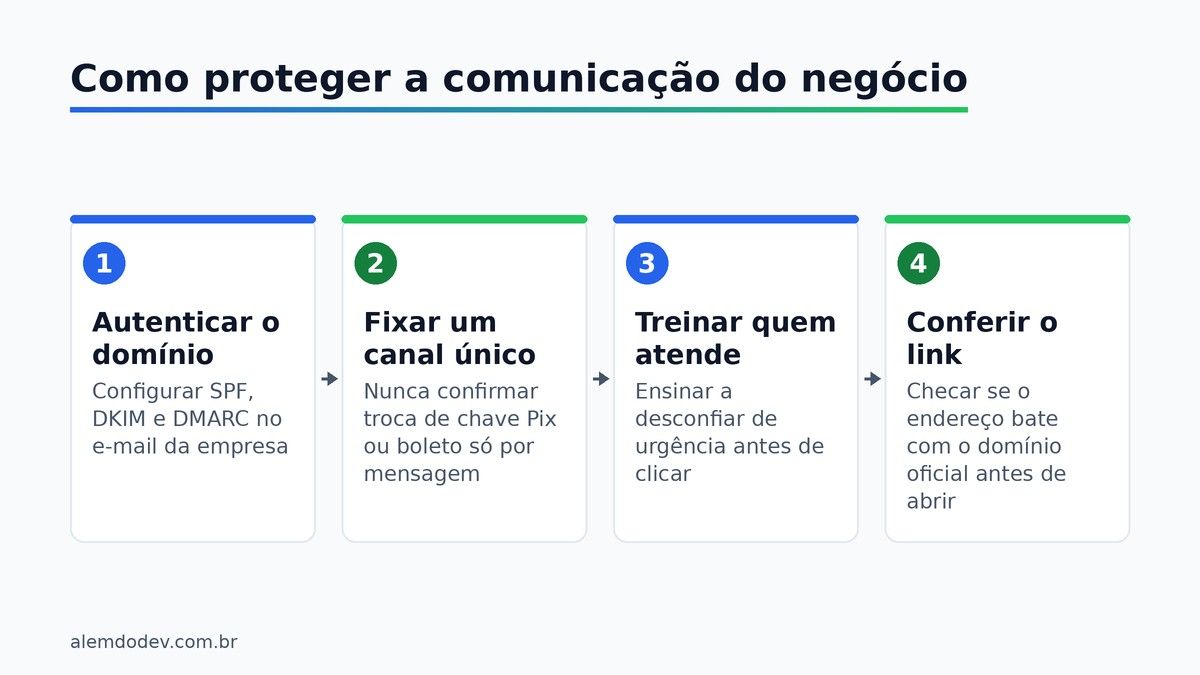
Do lado técnico, o passo mais importante é configurar SPF, DKIM e DMARC no domínio de e-mail da empresa — geralmente quem hospeda seu domínio ou seu site consegue fazer isso em poucos minutos, sem custo adicional. Do lado do hábito, vale fixar um canal único e verificado para qualquer mudança de forma de pagamento: se a chave Pix ou o boleto mudou, a confirmação nunca deveria vir só por mensagem escrita — merece uma ligação de voz ou uma confirmação dentro de um sistema que o cliente já usa com você, e não um clique de resposta rápida no WhatsApp.
O que muda quando a comunicação mora dentro de um sistema
Planilha, e-mail solto e histórico de WhatsApp têm um problema em comum: qualquer pessoa que consiga se passar por um desses canais já está dentro da conversa, sem ninguém perceber a troca. É o mesmo risco que aparece em sistema de gestão para clínica pequena sob medida, sobre dado sensível de paciente exposto pelos mesmos canais informais — e no fundo é o motivo pelo qual a LGPD virou fiscalização de verdade para negócio pequeno que trata dado de cliente sem controle nenhum sobre onde ele circula.
Um sistema sob medida não elimina o golpe por e-mail — ninguém elimina esse risco por completo —, mas reduz bastante a superfície de ataque: cobrança, agenda e ficha de cliente passam a viver dentro de um único lugar com login próprio, em vez de espalhadas por e-mail, planilha e histórico de conversa. Quando a cobrança do WhatsApp Business API muda de regra, por exemplo, um negócio que já centralizou o atendimento sente isso como um ajuste de rotina, não como uma vulnerabilidade nova para descobrir na marra.
O próximo passo
Você não precisa virar especialista em segurança digital para proteger a comunicação do seu negócio contra golpe por e-mail — precisa de três configurações técnicas certas e de uma equipe treinada para reconhecer o sinal de alerta antes de clicar. Se você não sabe se o e-mail da sua empresa está autenticado, ou se a cobrança do seu negócio ainda depende só de mensagem solta por WhatsApp, vale um diagnóstico sem custo: a gente olha como sua clínica, consultório ou escritório recebe e cobra hoje, e mostra exatamente onde está o ponto mais fácil de imitar.