Em agosto de 2026, a LATAM Pass confirmou o vazamento de dados de clientes, numa invasão detectada em julho. Se uma companhia aérea com estrutura de TI dedicada não escapou, um sistema de gestão para clínica pequena sob medida deixa de ser luxo e vira a pergunta certa para quem ainda guarda prontuário, contrato ou cadastro em planilha compartilhada ou pasta de WhatsApp. O tamanho do negócio não é proteção — é, na maioria dos casos, o contrário.
O que aconteceu com os dados da LATAM Pass
A invasão foi detectada em julho de 2026 e confirmada publicamente em agosto. Não foi falha de um estagiário nem sistema abandonado: foi uma empresa grande, com time de segurança dedicado, orçamento de sobra e obrigação regulatória de sobra também.
Mesmo assim, dados de cliente saíram. O caso não interessa pelo tamanho da LATAM — interessa porque mostra que estrutura grande reduz o risco, mas não o elimina. E se reduz sem eliminar lá em cima, o que dizer de quem trata dado sensível numa planilha que qualquer pessoa da equipe pode editar?
Não é um caso isolado — 2026 já teve outros vazamentos de peso, em setores diferentes. O padrão que se repete é sempre o mesmo: a empresa achava que tinha controle sobre onde o dado estava, e não tinha.
Por que o pequeno é alvo mais fácil, não menos
A lógica intuitiva é que ninguém quer invadir uma clínica de bairro ou um escritório de três sócios — não tem o que roubar, comparado a uma companhia aérea. Essa lógica erra o alvo. Golpista de dado não escolhe pela fama da empresa, escolhe pela facilidade de entrada.
Grupo de WhatsApp sem verificação em duas etapas, planilha compartilhada por link aberto, senha única para toda a recepção: cada um desses hábitos comuns em escritório e clínica pequena é mais fácil de romper do que o perímetro de segurança de uma companhia aérea.
E quando o vazamento acontece numa empresa pequena, ele costuma passar batido — não vira notícia, não gera pressão pública, e por isso raramente é corrigido de verdade. O dado continua exposto depois do susto, porque ninguém de fora está cobrando conserto.
Empresa pequena não tem verba para recuperar reputação depois de um vazamento. A prevenção é a única defesa que cabe no orçamento.
Onde o dado sensível vaza hoje
Antes de pensar em sistema, vale mapear por onde o dado do seu paciente ou do seu cliente realmente passa hoje. Na prática, os pontos mais comuns são:
- planilha de agenda ou financeiro compartilhada por e-mail ou nuvem pessoal, sem controle de quem tem acesso
- grupo de WhatsApp da recepção ou do escritório, com prontuário, CPF ou dado de processo circulando em texto e print
- login e senha únicos, usados por toda a equipe, que tornam impossível saber quem fez o quê
- computador ou celular pessoal usado para o trabalho, sem separação entre o que é da empresa e o que não é
- pasta física ou pen drive levado para casa, fora de qualquer controle depois que sai da sala
Nenhum desses hábitos nasceu de má-fé. Nasceram de improviso — o processo cresceu mais rápido do que a estrutura para protegê-lo.
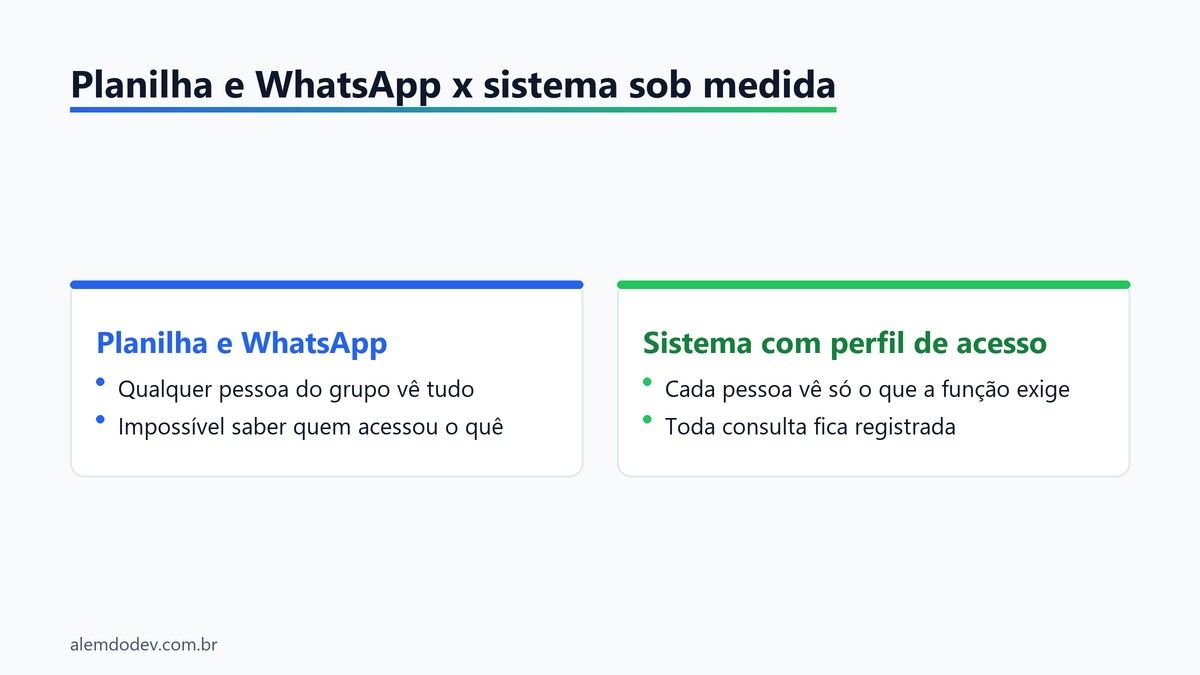
Planilha e WhatsApp x sistema com perfil de acesso
A diferença entre continuar assim e migrar para um sistema de gestão sob medida não é estética. É o que acontece no dia em que algo dá errado.
Numa planilha solta ou num grupo de WhatsApp, qualquer pessoa com acesso vê tudo, e não existe registro de quem consultou o quê. Num sistema com perfil de acesso, cada pessoa só enxerga o que a função exige, e toda consulta fica registrada — o que muda completamente a apuração quando um dado vaza ou um cliente pergunta quem viu seu cadastro.
Isso também muda o dia a dia comum, não só o dia da crise. A recepcionista não precisa mais ver o valor financeiro do processo do cliente ao lado; o estagiário não carrega no celular pessoal uma cópia inteira da base para poder trabalhar de casa. Cada função enxerga exatamente o que precisa para fazer o trabalho — nem mais, nem menos.
O que perguntar sobre segurança antes de contratar
Segurança de dado não é um módulo que se compra à parte — é uma pergunta que deveria entrar na conversa desde o orçamento. Já escrevemos sobre o que perguntar antes de contratar um sistema sob medida, e a mesma lógica vale aqui: pergunte como o fornecedor separa perfil de acesso, onde o dado fica hospedado e o que acontece com o acesso quando alguém sai da equipe.
Vale também entender por que compensa pagar por algo feito sob medida em vez de empilhar planilha, aplicativo de agenda e grupo de WhatsApp — já detalhamos esse raciocínio em vantagens do sistema de gestão sob medida, e a segurança é só mais um motivo que se soma aos outros.
A LGPD vale para negócio de qualquer porte
Um mal-entendido comum: achar que a Lei Geral de Proteção de Dados só olha para empresa grande. Não olha. Escritório de advocacia, consultório, clínica de estética e clínica médica tratam dado sensível — saúde, CPF, processo — e respondem pela LGPD independentemente de faturamento ou número de funcionários.
A fiscalização deixou de ser teórica. A Autoridade Nacional de Proteção de Dados passou a aplicar sanções de fato, e o tratamento de dado por ferramentas de inteligência artificial entrou entre os temas prioritários do órgão. Para quem ainda trata prontuário e contrato em planilha e WhatsApp, o risco deixou de ser só reputacional — é regulatório.
Não é preciso virar especialista em direito digital para se proteger. É preciso saber, a qualquer momento, quem acessou qual dado, quando e por quê — e essa é exatamente a pergunta que uma planilha compartilhada nunca vai responder.
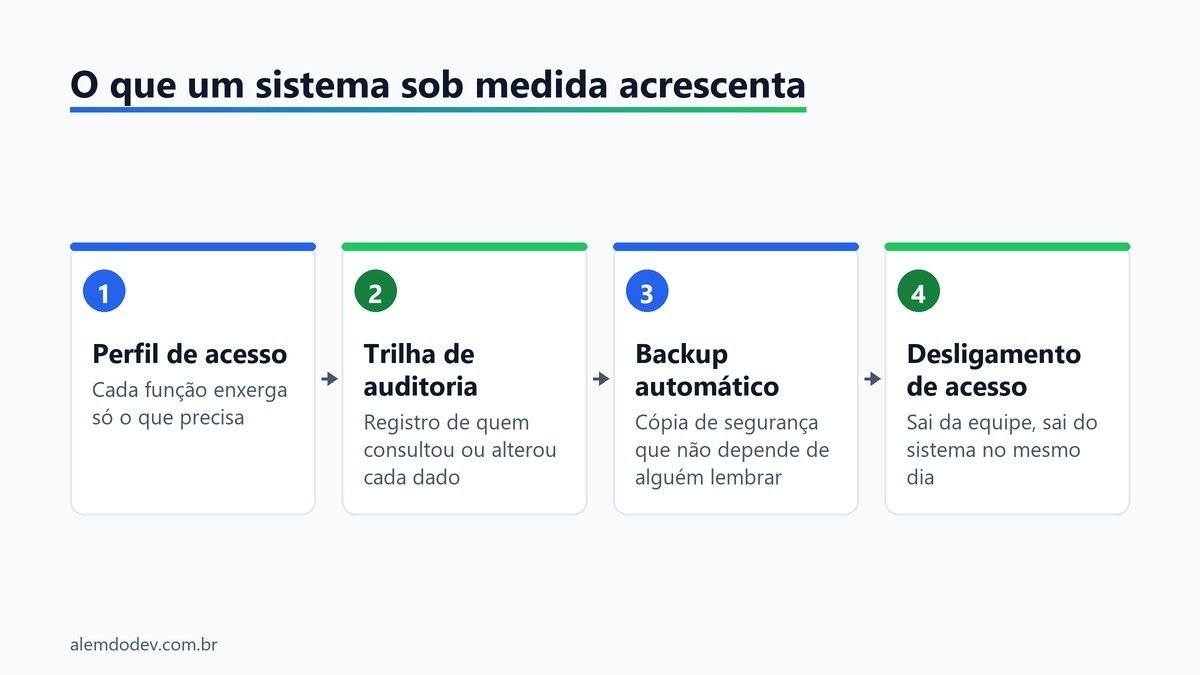
O que um sistema de gestão sob medida acrescenta na prática
Trocar planilha e WhatsApp por um sistema de gestão para clínica pequena sob medida não é sobre ter uma tela mais bonita. É sobre fechar as lacunas que hoje ficam abertas por hábito, uma de cada vez.
Na prática, um sistema desenhado sobre o processo real da sua clínica ou do seu escritório entrega perfil de acesso por função, trilha de quem consultou ou alterou cada registro, backup automático que não depende de alguém lembrar, e a possibilidade de desligar o acesso de um funcionário no mesmo dia em que ele sai — sem trocar senha de grupo nem torcer para que ninguém tenha salvo nada no celular pessoal.
Quanto custa não fazer nada
O custo de manter o improviso não aparece na planilha de despesas, mas existe. Levantamentos internacionais recentes colocam o custo médio de recuperar uma empresa depois de um vazamento de dados, no Brasil, acima de R$ 7 milhões — número pensado para empresa grande, mas que revela a ordem de grandeza do problema quando ele acontece: reputação, processo judicial, cliente perdido, tempo parado.
Para escritório e clínica pequena, a conta nunca vai chegar nessa casa, mas a lógica é a mesma: prevenir custa uma fração do que custa remediar. Um sistema de gestão para clínica pequena sob medida é exatamente essa prevenção — desenhado sobre o seu processo, não sobre um genérico que sobra depois.
Se seus dados de paciente ou de cliente ainda vivem numa planilha compartilhada ou num grupo de WhatsApp, o primeiro passo é simples: peça um diagnóstico sem custo e descubra por onde seu processo está mais exposto hoje.